🛡 Показали атаку на Microsoft 365 Copilot: от Word-документа до чужих файлов
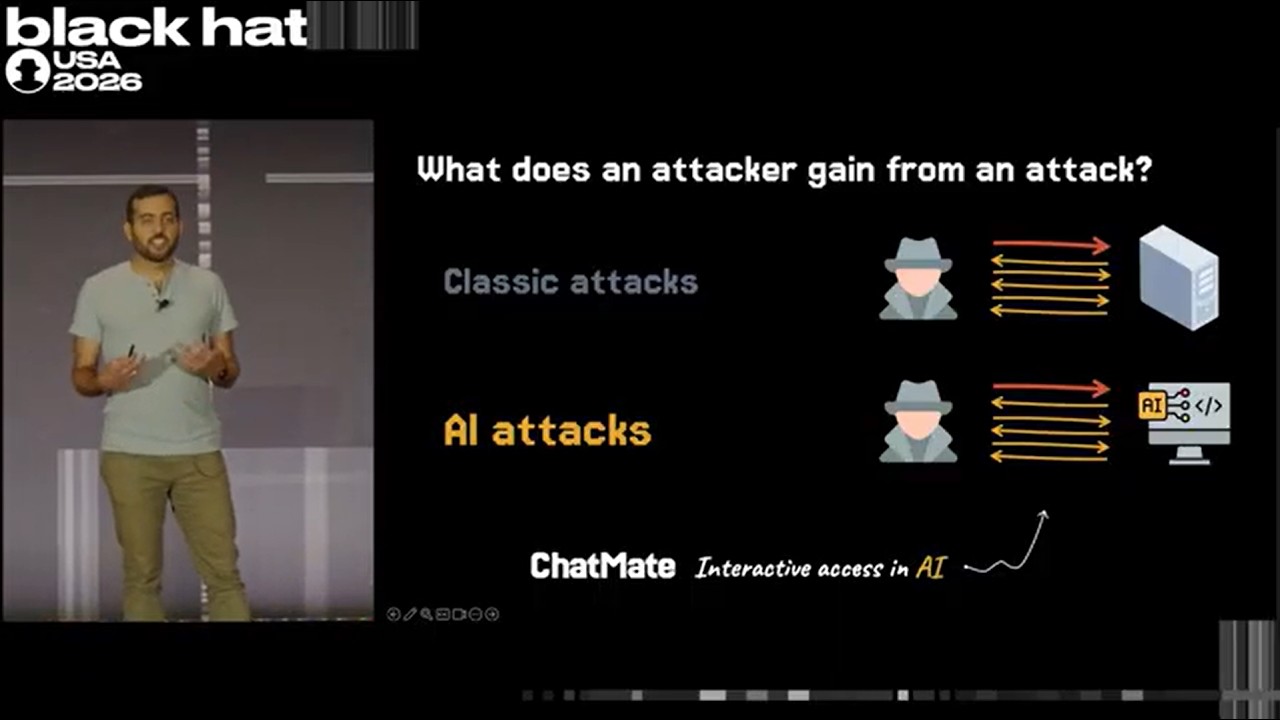
Исследователь Rubrik Zero Labs (Ori) выложил на YouTube (Black Hat USA 2026) запись доклада «ChatMate»: цепочка атаки на Microsoft 365 Copilot — от prompt injection через заражённый Word-документ до выхода из песочницы по CVE-2026-32193 (CVSS 8.8), path traversal в Azure Kubernetes Service. Microsoft закрыла уязвимость и выплатила $48 000.
🌍 Показано, как prompt injection в ассистенте превращается в компрометацию облачной инфраструктуры и корпоративных данных. Это чек-лист для агентных систем: изоляция сессий и scope прав инструментов.
👤 Уязвимость в M365 Copilot устранена, но связка prompt injection → code exec → sandbox escape применима к другим ассистентам: проверьте, какие данные и права видит ваш агент и как изолированы его сессии.
Источник 1: https://www.youtube.com/watch?v=MspRSCAb6uI Источник 2: https://news.ycombinator.com/item?id=50503511