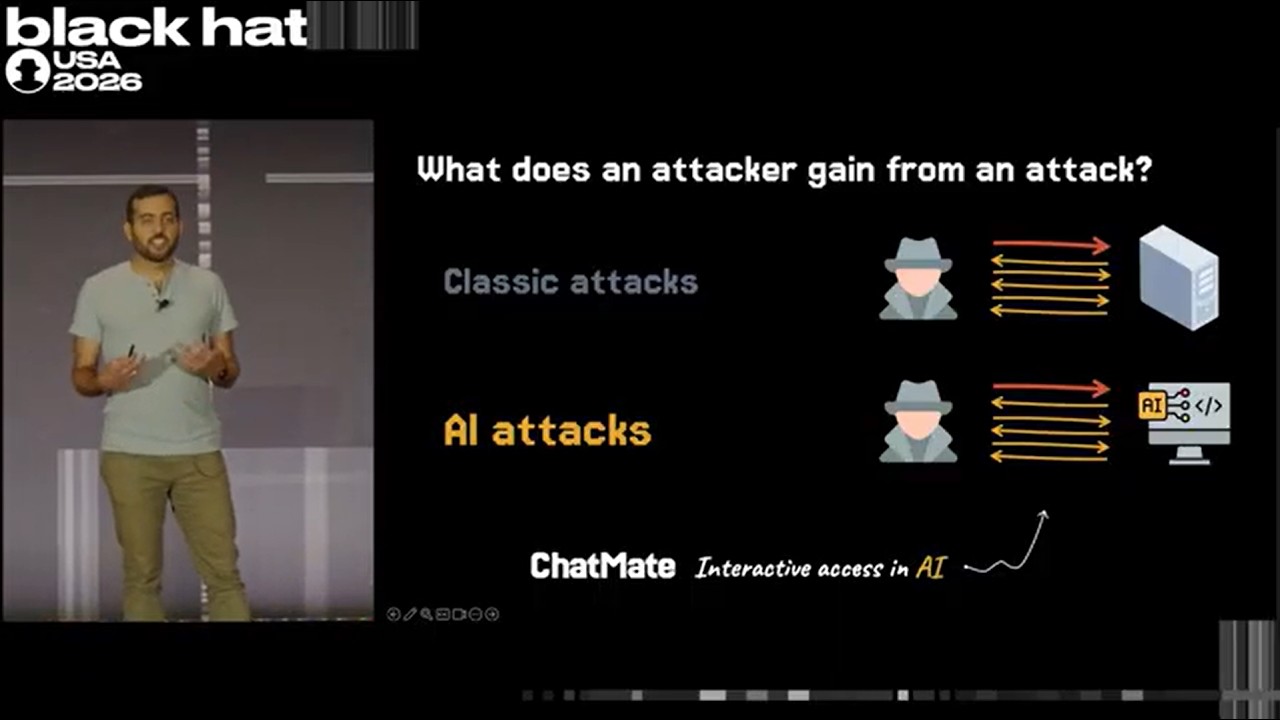
Исследователь Ori из Rubrik Zero Labs опубликовал на YouTube запись своего доклада с Black Hat USA 2026, ChatMate: Remote Prompt Execution on AI Assistants Through Sandbox Escaping, где показал полный разбор атаки на Microsoft 365 Copilot: косвенный prompt injection через заражённый Word-документ запускает исполнение кода в песочнице ассистента, а затем атака покидает песочницу через path traversal в Microsoft Azure Kubernetes Service, получивший номер CVE-2026-32193 и оценку CVSS 8.8. Результат — интерактивный доступ к сессии Copilot от имени жертвы и чтение её файлов в SharePoint и OneDrive. Microsoft уже закрыла уязвимость через MSRC и выплатила баг-баунти в 48 000 долларов, однако сам шаблон «промпт-инъекция, исполнение кода, выход из песочницы» переносим на другие агентные системы.
Что произошло
На YouTube опубликована запись доклада Black Hat USA 2026, который представил исследователь Ori из Rubrik Zero Labs; в ней восстановлена пятиэтапная цепочка против Microsoft 365 Copilot. Первым звеном стал косвенный prompt injection: ассистент обрабатывал Word-документ, содержимое которого выступало инструкцией. Далее следовали исполнение кода в песочнице Copilot, локальное повышение привилегий и произвольная запись файла во внутренний сервис Azure, а завершали цепочку TOML-инъекция и подключение /etc/ld.so.preload, давшие выход из песочницы. Техническим ключом стал CVE-2026-32193 с оценкой CVSS 8.8 (High) — path traversal в Microsoft Azure Kubernetes Service, позволяющий авторизованному атакующему выполнить код локально. После выхода из песочницы атакующий получал интерактивный доступ к сессии Copilot от имени жертвы и возможность читать файлы SharePoint и OneDrive в её тенанте. Microsoft закрыла уязвимость через MSRC и выплатила баг-баунти 48 000 долларов. Отдельно автор указывает, что демон Copilot не аутентифицирован на localhost на узлах AKS и Container Apps с image streaming, поэтому любой SSRF в workload на таком узле эквивалентен правам root на узле.
Контекст
Каждое звено этой цепочки по отдельности было известно и раньше: косвенный prompt injection через недоверенные документы, локальное повышение привилегий и /etc/ld.so.preload как примитив выхода из песочницы описывались в отдельных работах. Ценность доклада не в новых примитивах, а в скомпонованной end-to-end цепочке, подтверждённой реальным CVE: гипотеза о том, что таких звеньев достаточно, чтобы довести атаку от одного документа до облачных данных, получила практическую проверку. Не менее важно, чего в атаке нет: модель не взламывалась, prompt injection служит лишь точкой входа, а компрометация происходит на периметре исполнения кода и в облачном рантайме. Это смещает центр тяжести безопасности агентных систем с фильтрации промптов и alignment на инженерию песочниц, scope прав инструментов и наследование идентичности пользователя в сервисных вызовах. Паттерн неявного доверия к localhost, на котором строится шаг между сервисами узла, относится к классу ошибок, известных задолго до ассистентов, и применим далеко за пределами одного продукта. Методологически работа выглядит как эталонное ответственное раскрытие: полная цепочка этапов, передача через MSRC, выплата баг-баунти и бесплатный доступ к полному разбору, то есть признаки валидности улик, а не маркетинга.
Почему это важно для индустрии
Для AI-отрасли показан конкретный механизм, как prompt injection превращается в компрометацию облачной инфраструктуры и корпоративных данных: не «модель сказала плохое слово», а пять ступеней с реальной CVE и выходом на файлы SharePoint и OneDrive. Из доклада выводится проверочный список для агентных систем: изоляция сессий между пользователями, ограничение прав вызываемых инструментов, propagation идентичности пользователя в бэкенд-вызовы и hardening контейнерного рантайма, включая аутентификацию локальных демонов и контроль записываемых конфигураций. Рыночный эффект не сводится к разовому инциденту: разбор доступен бесплатно, поэтому покупатели получают язык вопросов к вендорам агентных продуктов, а у строителей растёт потребность в red-team проверках агентов до деплоя и в security-обвязке для thin-wrapper решений. Скорее всего, связка «prompt injection, исполнение кода, выход из песочницы» будет воспроизводиться в пентест-практиках против других ассистентов и агентных фреймворков, и вопрос о том, как устроены изоляция и права в конкретном агентном продукте, превратится из абстрактного в конкретный пункт закупки.
Почему это важно для пользователей
Пользователям Microsoft 365 Copilot экстренная фаза не грозит: связка, завязанная на CVE-2026-32193, устранена на стороне Microsoft, поэтому достаточно удерживать актуальные версии продукта и не откладывать обновления. Понять шаблон атаки стоит и без инженерной подготовки: один недоверенный документ, попавший на обработку ассистента, вёл к чтению файлов целого тенанта, поэтому разграничение доступа к библиотекам SharePoint и OneDrive и осторожность с недоверенными документами сохраняют смысл и после патча. Тем, кто строит собственных AI-агентов, читающих внешние документы и вызывающих инструменты, подойдёт прямая инвентаризация: какие недоверенные файлы ingest ваш агент, какие права есть у его инструментов, как изолированы сессии между пользователями и нет ли на общих узлах демонов без аутентификации на localhost. Полный разбор цепочки доступен бесплатно на YouTube, что позволяет использовать запись как основу для внутреннего тестирования собственных систем.
Что пока неизвестно / ограничения
Цепочка продемонстрирована одним исследователем на одном продукте, и разговор о новом продуктовом стандарте корректен лишь как интерпретация: стандартом она станет через воспроизводимость на других рантаймах, а данных о таких повторениях в источниках нет. Прогнозы о переносе методики на другие ассистенты, о появлении соответствующих проверок в red-team-практиках и о том, что изоляция сессий станет критерием корпоративных закупок, остаются интерпретациями, а не подтверждёнными фактами. Публичных бенчмарков устойчивости агентных песочниц в источниках также нет. Наконец, из опубликованных материалов не следует, изменила ли Microsoft сопутствующее условие атаки — неаутентифицированный доступ демона Copilot на localhost на узлах AKS и Container Apps, или ограничилась фиксацией path traversal CVE-2026-32193.
Источники
- Rubrik Zero Labs, Ori — запись доклада ChatMate: Remote Prompt Execution on AI Assistants through Sandbox Escaping (Black Hat USA 2026, YouTube)
- Hacker News — обсуждение ChatMate: Remote Prompt Execution on AI Assistants Through Sandbox Escaping
- SiliconANGLE — AI sandbox escape uncovered in Microsoft Copilot flaw
Автор
Look at AI, редакция