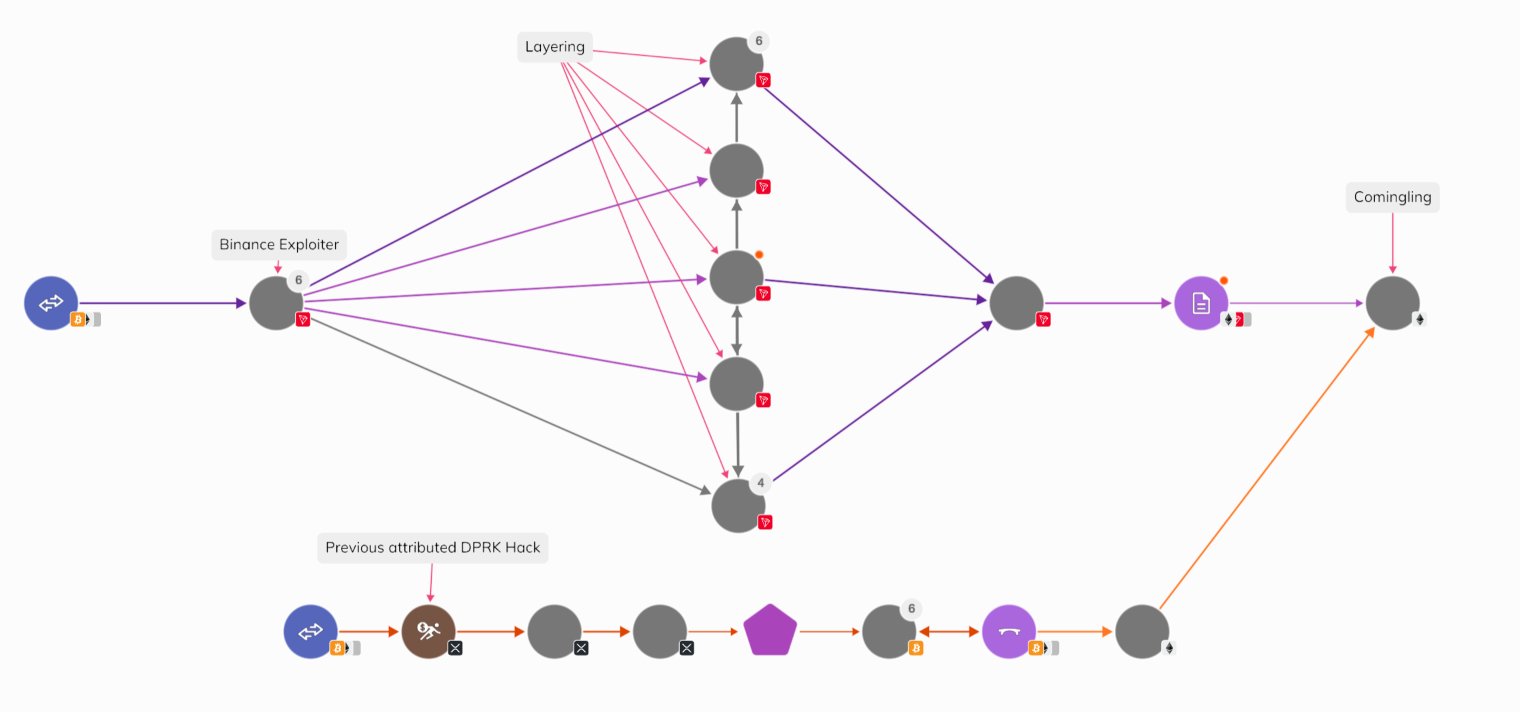
Binance опубликовала первоначальный отчёт о крупнейшей криптокраже в истории: 29 октября 2026 года с горячих кошельков биржи вывели активы примерно на $6,34 млрд — от Bitcoin и Ethereum до XRP, SOL и OP на десяти блокчейнах. По данным компании, подготовка заняла месяцы: троянизированный установщик Homebrew, найденный жертвой через поисковик, фейковые собеседования с «тестовым заданием» и, на промежуточном этапе, использование внутреннего ИИ-инструмента Binance для захвата машин инженеров. Удар в итоге пришёлся не по приватным ключам, а по внутренним сервисам и делегированным правам, и этот урок касается как всей инфраструктуры на агентных технологиях, так и каждого, кто работает за компьютером.


Что произошло
Согласно первоначальному отчёту Binance, 29 октября 2026 года с горячих кошельков биржи вывели активы на ~$6,34 млрд: 18 270 BTC, 233,46 млн XRP, около 970 500 SOL, 44,2 млн OP, 200 630 ETH и другие токены суммарно на десяти блокчейнах, а вывод занял порядка двадцати минут. Подготовка растянулась на месяцы. В июне 2026 года инженер A через поисковик скачал троянизированный установщик Homebrew. В сентябре инженер B прошёл фейковые собеседования на настоящей рекрутинговой площадке, а «тестовое задание» нулевым днём тихо подменило системный компонент pyenv, чего не заметили антивирусы. 20 октября атакующие через заражённый компьютер и внутренний ИИ-инструмент Binance захватили машины инженеров A и C и нашли токен развёртывания контейнеров. 29 октября они развернули собственный контейнер, получили доступ к внутреннему сервису подписи транзакций и на Ethereum отправили 50 подписанных авторизаций делегирования EIP-7702, чтобы выводить средства в обход штатной инфраструктуры вывода. К моменту публикации отчёта, по имеющимся данным, удалось заморозить порядка $2,8–3 млрд похищенного.
Контекст
Атака била не в криптографию, а в доверие и в дизайн систем. Ключи формально не были украдены в чистом виде: вместо этого на Ethereum задействовали механику делегирования EIP-7702 из семейства account abstraction, где подписанные авторизации дают другому адресу право исполнять операции от имени кошелька, то есть объектом атаки стал сам дизайн делегированных прав. Доверие эксплуатировали на каждом шаге: установщик Homebrew был найден через поисковик, собеседования шли на настоящей рекрутинговой площадке, а подмена pyenv, доверенного компонента окружения разработчика, осталась невидимой для сигнатурной защиты — это supply-chain вектор через инструменты разработчика, усиленный социальной инженерией. Отдельный слой рисков создают внутренние ИИ-инструменты и MCP-подобные интеграции: агент с широкими правами превращается в удобный маршрут латерального перемещения к критичным системам, а запутанные механизмы делегирования затрудняют отзыв прав. Chainalysis в своём разборе отслеживает северокорейский след вывода средств, однако окончательные выводы, вероятно, появятся вместе с полным техническим отчётом Binance.
Почему это важно для индустрии
Для отрасли это сигнал, что главный риск для бирж сместился с утечки приватных ключей к компрометации внутренних сервисов подписи, токенов развёртывания и ИИ-инструментов. Командам с внутренними AI-агентами имеет смысл уже сейчас провести инвентаризацию агентов и MCP-интеграций с их фактическими правами, ревизовать и сузить скоупы токенов развёртывания, изолировать ИИ-инструменты от систем подписи и вывода средств, а также настроить аудит вызовов инструментов и алерты на аномальные действия. Кошельковым продуктам стоит перепроверить, насколько быстро и в каком интерфейсе пользователь может отозвать делегацию. Ожидаемо за инцидентом последует волна постмортемов и ужесточения практик: security-ревью агентных систем перед prod-деплоем может стать стандартной гейт-практикой, появятся гайды по изоляции MCP-сервисов и мониторингу аномальных EIP-7702-авторизаций, а agent security превратится из отдельной фичи в категорию продуктов с готовым ROI-кейсом и строкой в бюджете. В горизонте пары лет вероятен сдвиг дизайна: least-privilege по умолчанию для агентных платформ, формальные периметры и аудит прав ИИ-инструментов в критичных системах, бенчмарки и методологии security-оценки агентов, а также возможные протокольные ограничения на массовые авторизации делегирования.
Почему это важно для пользователей
Уроки применимы к любому рабочему компьютеру, не только к криптоинфраструктуре. Не устанавливайте «популярные» ИИ-инструменты по случайным ссылкам из поиска: в этом инциденте атака строилась в том числе на троянизированном установщике Homebrew, найденном именно так. Не скачивайте и не открывайте «тестовые задания» на рабочей машине, даже если собеседования выглядели убедительно и шли на настоящей рекрутинговой площадке: подмена pyenv прошла нулевым днём мимо антивирусов. Тем, кто пользуется агентными инструментами и подключает их к рабочим системам, стоит относиться к таким агентам как к коду с высокими привилегиями, способному стать мостом для атакующего. Если вы держите активы на биржах, трезво оценивайте риск: даже крупнейшая биржа может за считанные минуты потерять миллиарды долларов, а заморозка средств — это ещё не возврат. Держатели делегирований на Ethereum могут ревизовать активные авторизации EIP-7702 и убедиться, что их кошелёк позволяет быстро отозвать права.
Что пока неизвестно / ограничения
Первоначальный отчёт содержит мало конкретики. Не раскрыты, что именно за внутренний ИИ-инструмент был задействован, был ли это автономный LLM-агент, какими правами он обладал и что показывают логи его вызовов; не установлено, была ли применена prompt injection против инструмента. Поэтому тезис о «реальной причастности ИИ» на текущих данных нельзя ни подтвердить, ни воспроизвести — корректнее говорить об использовании внутреннего ИИ-инструмента как моста при латеральном перемещении. Связь с северокорейскими исполнителями основана на трейсинге Chainalysis и требует подтверждения в полном техническом отчёте Binance, который ещё не вышел. Суммы в публикациях немного расходятся: первичный отчёт называет ~$6,34 млрд, заголовок The Hacker News упоминает $6,43 млрд, а оценка объёма замороженных средств приблизительна.
Источники
- Binance: 29 October 2026 Security Incident — Initial Findings and Response Update (Square)
- The Hacker News: Binance Reveals How Fake Job Interviews and AI Tool Abuse Led to $6.43 Billion Theft
- Chainalysis: The $6.4 Billion Binance Hack — Tracing the North Korea Link
Автор
Look at AI, редакция