Автор блога AP Security описал, как LLM-агент Grok Build с подключённым к дизассемблеру IDA MCP-сервером вскрыл и учебный VM-крэкми, и принадлежащее автору коммерческое приложение — на каждую цель ушло около четырёх минут. По оценке автора, агенты дают «10x-множитель» продуктивности при базовом опыте реверс-инжиниринга, а порог входа в крэкинг для новичков практически схлопывается.
Что произошло
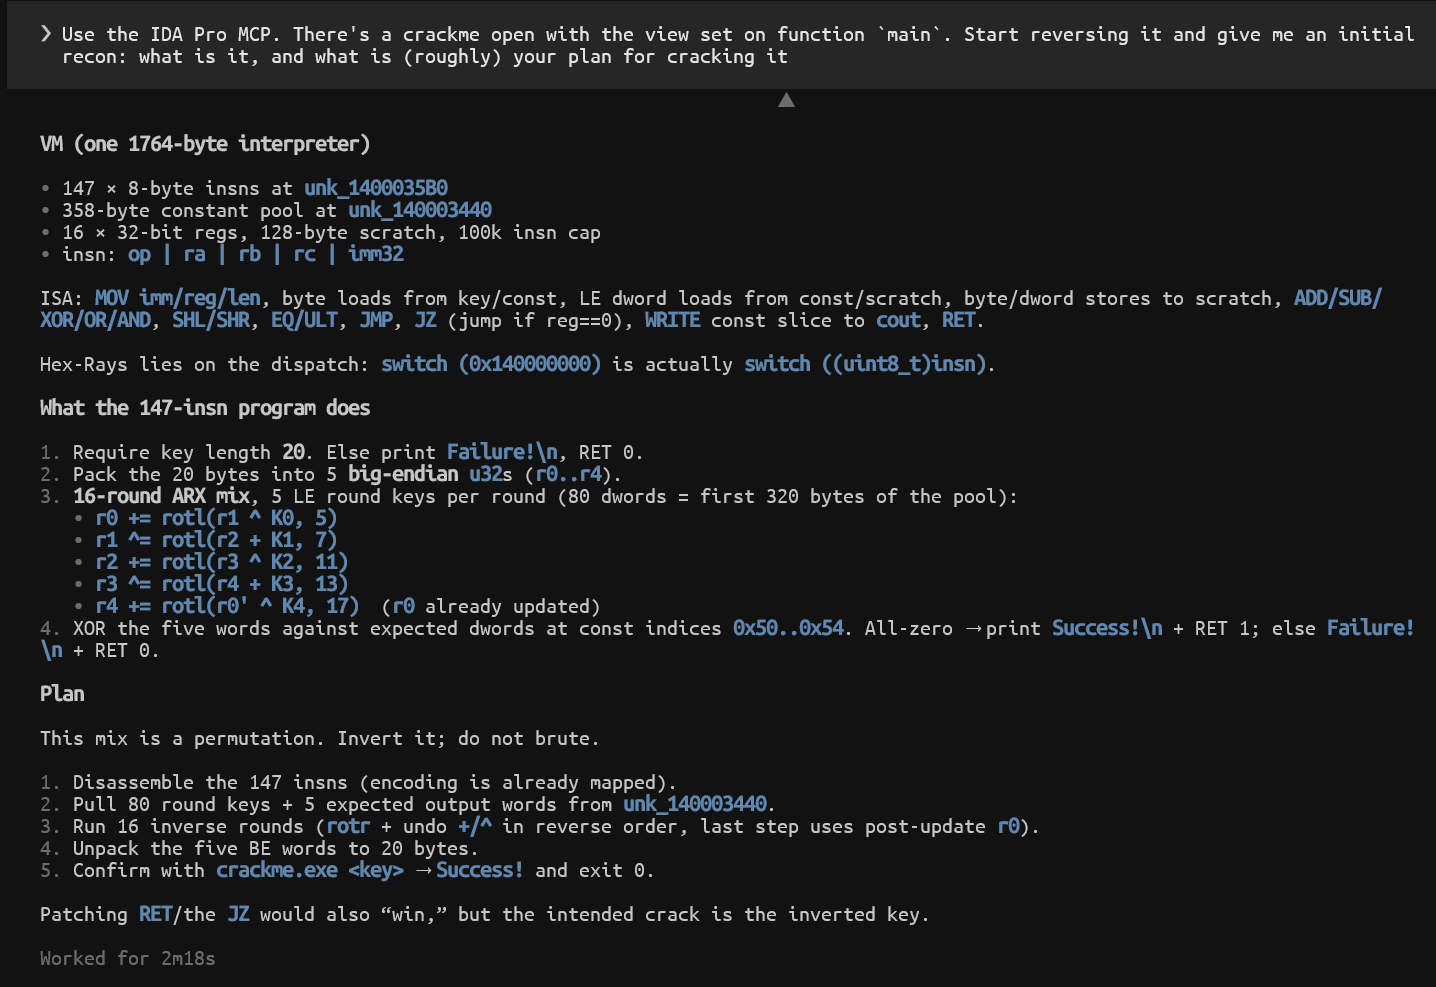
Кейс-стади состоит из двух эпизодов. Первый — учебный крэкми на базе виртуальной машины с 23 опкодами и 16-раундовым алгоритмом проверки ключа, собранной на «GPT-6 Astra». Простого запроса оказалось достаточно: агент Grok Build с подключённым IDA MCP-сервером решил задачу примерно за четыре минуты, без специального промптинга. Второй эпизод касался коммерческого софта, название которого скрыто, поскольку программа принадлежит самому автору: агент за сопоставимое время разметил псевдокод функций лицензирования и восстановил структуры данных. В коде нашлась инструкция «movzx eax, dil», возвращавшая 1 при валидной лицензии; патч, заставивший её всегда возвращать 1, снял защиту и открыл доступ к полной версии.
Контекст
Понимать кейс стоит на фоне того, как устроена защита клиентского софта. Десятилетиями её ставка строилась на дороговизне анализа: VM-упаковщики и обфускация превращали код в труднопарсимую конструкцию, которая останавливала всех, кроме опытных реверсеров, готовых потратить часы на ручную работу. Рабочим инструментом этой аудитории оставался дизассемблер IDA Pro. Ключевым звеном нового пайплайна выступает не столько сама модель, сколько интеграция: MCP-сервер работает как мост между десктоп-инструментом и агентом, давая модели программный доступ к редактору. Это типовой паттерн роста agentic-возможностей — новые способности возникают на стыке модели и зрелых профессиональных инструментов, а не изолированно, поэтому результат тиражируем как инженерное решение, а не как разовая удача конкретной модели.
Почему это важно для индустрии
Для индустрии главное — смена модели угроз. Клиентские проверки лицензий и обфускация уровня VM-упаковщиков, которые раньше служили барьером для новичков, перестают быть защитой: рецепт воспроизводим сегодня любым инженером с IDA и MCP-сервером, без ожидания следующей версии моделей. Любую клиентскую проверку лицензии теперь разумно считать скомпрометированной по умолчанию, а вендорам систем защиты и DRM стоит немедленно пересматривать архитектуру: ставка смещается от обфускации как moat к серверной валидации и многослойным проверкам без единственной точки отказа. Отдельный урок дизайна в том, что в коммерческом эпизоде защиту погубила одна-единственная инструкция проверки: узкое место в лицензионной логике опаснее любого «интеллекта» модели. Билдерам кейс демонстрирует универсальный продуктовый паттерн: любой нишевый экспертный инструмент, обёрнутый в MCP-коннектор, становится управляемым агентом, и прототип «агентного анализа бинарей» для легитимного аудита собирается за день. В ближайшие месяцы ожидаемы MCP-обвязки для реверс-инструментов, первые evals для связки «агент плюс дизассемблер» и встречное движение вендоров моделей, которым придётся определяться с политикой по подобным задачам.
Почему это важно для пользователей
Для читателя пост ценен как разбор реального рецепта «агентного» реверс-инжиниринга: указать агенту функцию проверки лицензии, попросить разметить псевдокод и восстановить структуры, затем искать единственную точку возврата. Это честный ориентир того, что LLM-агенты реально умеют в security уже сейчас, а не в постановочных демо. Порог входа снижается до базового опыта реверс-инжиниринга и доступа к агенту с поддержкой MCP: задачи, которые раньше требовали часов ручной работы, решаются за минуты. Автор связывает это с концом классической эпохи крэкинга — вместо взлома Photoshop софт теперь проще пересобрать с нуля силами агента. Обычному читателю кейс даёт повод откалибровать представление о том, где на самом деле проходит граница между «защищено» и «не вскрыто».
Что пока неизвестно / ограничения
Это кейс-стади, а не бенчмарк: описаны два успешных эпизода, из которых нельзя выводить повторяемость — в источнике нет числа попыток, доли неудач и сравнения с временем эксперта-человека, как и деталей промптов, метрик стоимости и токенов. Публикация только побед создаёт selection bias, а заявленный «10x-множитель» остаётся анекдотической оценкой одного автора. Учебный крэкми — компактное пространство поиска, заведомо благоприятное для агента, и на промышленные VM-упаковщики результат переносить напрямую нельзя; к тому же цель атаки сама собрана ИИ, и симметрия «ИИ-защита против ИИ-атаки» может искажать оценку стойкости. Прогнозы про систематические бенчмарки agentic reverse engineering и массовый сдвиг защит к серверной валидации — интерпретации, требующие проверки, а не установленные факты.
Источники
Автор
Look at AI, редакция