
Инженер Джозеф Сперриер при помощи модели Claude (Opus 4.6) вернул к жизни спальный трекер Hello Sense, который перестал работать после закрытия компании и отключения её облачной инфраструктуры. Опираясь на опубликованные вендором исходники, он собрал локальную замену серверному бэкенду и выложил восстановленный стек на GitHub под лицензией MIT. Кейс показателен и распределением ролей: модель быстро генерировала вспомогательные скрипты, но решающую аппаратную задачу решил человек.
Что произошло
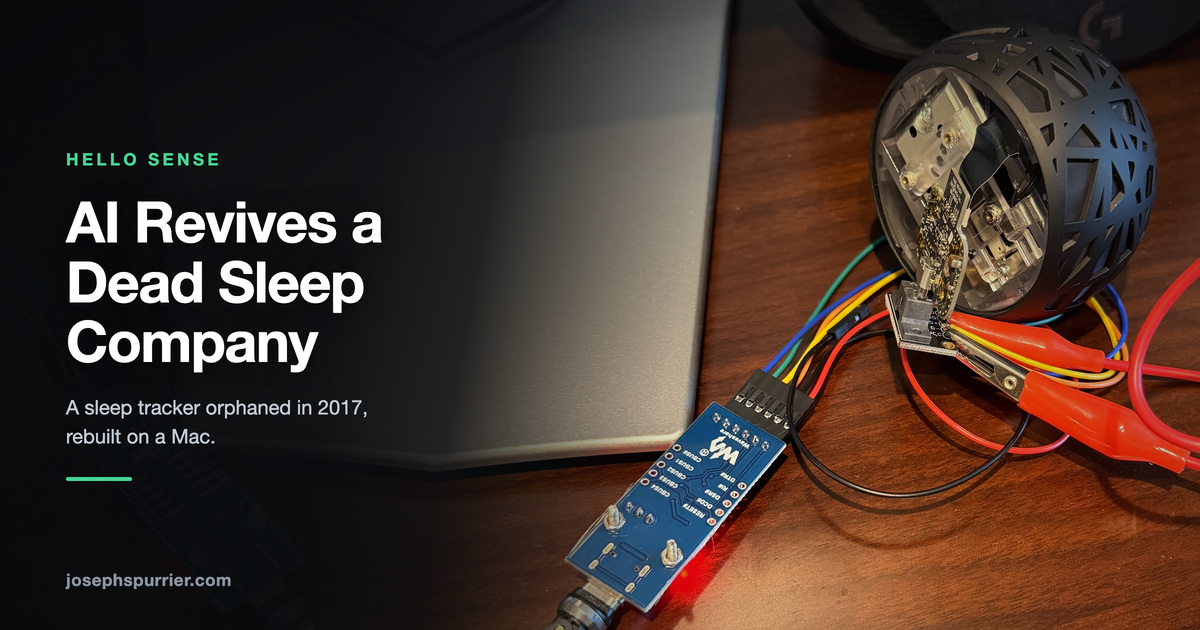
Джозеф Сперриер взял мёртвый Hello Sense — «светящуюся сферу» с датчиками температуры, влажности, света, шума и качества воздуха — и добился повторного запуска устройства без серверов компании Hello, отключённых 3 июня 2017 года. На GitHub он обнаружил почти весь код вендора: прошивки kitsune для хаба на TI CC3200 и kodobannin для Sleep Pill на Nordic nRF51422, пять Java-сервисов suripu и iOS-приложение suripu-ios. Препятствиями остались уникальный 128-битный AES-ключ каждого экземпляра и не раскрытый сообществу способ входа в бутлоадер CC3200. Ключевой прорыв случился 26 июля 2026 года: пин ID микроразъёма, который у CC3200 выполняет роль SOP2, входа выбора бутлоадера, нужно подключать не к 5 В, а к линии RTS адаптера FTDI, поскольку 5-вольтовая логика линий TXD, RXD и RTS мешала передаче управления. Дальше работа пошла в связке с моделью: Claude сгенерировал шесть зондовых скриптов для UART за 24 минуты, хотя сам, как прямо признаёт автор, до 3,3-вольтовой разводки не додумался. Финальным шагом стала замена облачной инфраструктуры: вместо 16 контейнеров исходного облака Hello поднят стек из трёх компонентов, Go-сервис orb, orb-algo с нетронутыми Java-алгоритмами Hello и Postgres с LocalStack вместо AWS, а связку устройства с локальным сервером обеспечили перехват DNS-запросов к домену hello.is, собственный центр сертификации и чистая Python-библиотека tlslite-ng для TLS-хендшейка десятилетней давности.
Контекст
Hello Sense вырос из стартапа Hello, который привлёк около 40 млн долларов инвестиций, включая раунд от Temasek в 2015 году, и ещё 2,4 млн долларов на Kickstarter. Бизнес не пережил рынок: после закрытия компании облачные серверы отключили, и исправное железо потеряло часть функций, потому что логика работала не только в устройстве, но и на стороне облака. Для интернета вещей это типичная судьба: гаджет, завязанный на чужую инфраструктуру, заканчивается вместе с ней, даже если сам по себе полностью исправен. Редкость кейса в том, что Hello успела выложить большую часть кода в открытый доступ, и именно это решение задним числом оказалось спасательным кругом, позволив энтузиасту воссоздать недостающее самостоятельно. Вокруг подобных проектов сложилась практика «цифровой археологии»: поиск исходников, извлечение ключей, подмена сертификатов и сборка собственного бэкенда для техники брошенных брендов. Задача hello-sense вписывается и в растущее движение за то, чтобы устройства продолжали работать после смерти вендора, если его код доступен сообществу.
Почему это важно для индустрии
Отрасль считывает из кейса два урока. Первый методологический: агентная LLM берёт на себя рутину исследования неизвестной системы, от сочинения зондовых скриптов до разбора устаревших протоколов, поэтому оживление брошенной техники перестаёт требовать многолетней экспертизы во всех задействованных стеках. При этом автор отчёта честно фиксирует границу этой полезности: аппаратный прорыв с разводкой напряжений сделал человек, значит рабочая схема — комплементарность доменного знания и скорости генерации, а не автономия модели. Такой паттерн важен командам, встраивающим агентов в инженерные процессы. Второй урок продуктовый: устройство, зависящее от облака вендора, живёт ровно столько, сколько живут его серверы, и единственной страховкой покупателей оказались заблаговременно опубликованные исходники. Для вендоров это аргумент открывать код при закрытии линейки, для владельцев устройств — сигнал учитывать риск «облачной смерти» при выборе гаджетов. Ожидаемо на горизонте полугода появятся повторения рецепта на других осиротевших устройствах и первые обобщённые утилиты для UART- и SWD-археологии с участием LLM, а на горизонте двух лет локальные бэкенды для железа умерших вендоров могут оформиться в устойчивую практику; ответом производителей, вероятно, станет усиление аппаратной защиты вроде secure element.
Почему это важно для пользователей
Читателю с брошенным производителем гаджетом кейс даёт поэтапный маршрут, а не разовый хак. Репозиторий josephspurrier/hello-sense на GitHub выпущен под лицензией MIT, гайды SENSE_SETUP.md и PILL_RECOVERY.md расписывают путь построчно, включая спасение «окирпиченного» Sleep Pill по SWD через отладчик J-Link, прошивка хаба сборки 4513 пересобрана побайтово из исходников, а iOS-приложение восстановлено на Swift 3, поэтому повторение пути не требует обратной разработки с нуля. Обобщённая последовательность для похожей техники такова: найти открытые репозитории вендора, извлечь уникальный ключ устройства через UART или SWD, заменить TLS-сертификаты и поднять собственный локальный бэкенд в Docker. Важная рамка: маршрут работает, лишь когда производитель оставил код, а ключи технически читаемы; сценарий с полностью закрытой прошивкой этим рецептом не покрывается.
Что пока неизвестно / ограничения
Главная оговорка — масштаб выборки: кейс единичный, с выраженной систематической ошибкой выжившего, ведь путь сработал потому, что вендор заранее выложил исходники, ключ устройства лежал во флеше по пути /cert/key.aes, а сбитые часы уходили лишь на десятилетия, что позволило обойти их сертификатом с датой 1950 года. Вклад модели не измерен: сравнения времени и числа итераций с Claude и без него в материале нет, и заголовок первоисточника «AI Revives a Dead Sleep Company» приписывает модели больше, чем признаёт сам автор. Независимой проверки тоже нет: обсуждение на Hacker News ограничилось 2 баллами и 0 комментариями, поэтому перед нами хорошо задокументированный полевой отчёт, а не результат контролируемого измерения. Оценка кейса как «первого достаточно полного воспроизводимого плейбука» выглядит чрезмерным обобщением, а прогнозы о тиражировании методики и готовых наборах для оживления требуют проверки временем.
Источники
- Joseph Spurrier — AI Revives a Dead Sleep Company
- GitHub — josephspurrier/hello-sense: Self-Hosting the Defunct Hello Sense
- Hacker News — AI Revives a Dead Sleep Company (обсуждение)
Автор
Look at AI, редакция